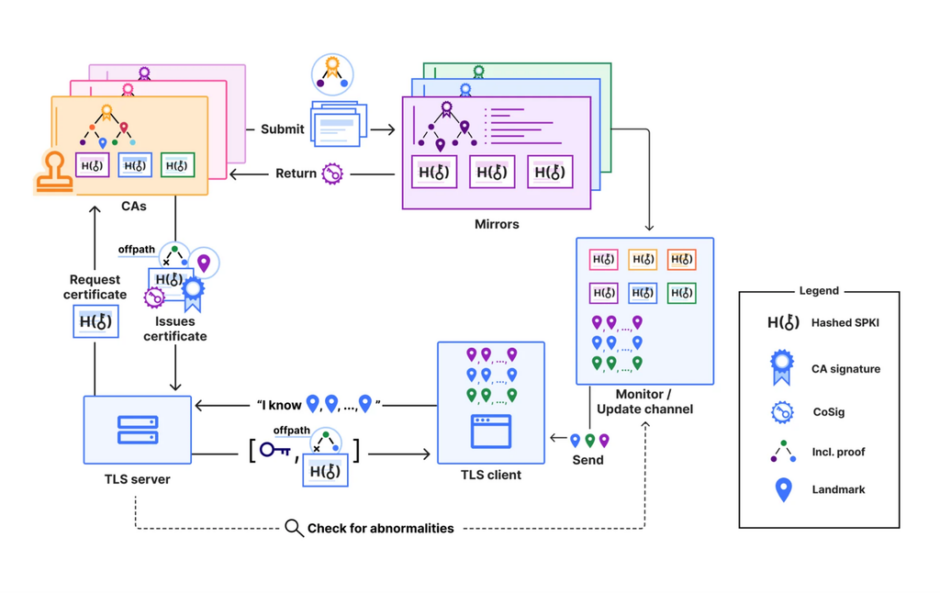

コネクティビティクラウド企業のCloudflare(NYSE: NET)は、ウェブ公開鍵基盤(Web PKI)をポスト量子時代へ移行させるための、オープンで自動化され、高スケーラブルな発行サービスを発表しました。同社年次バースデーブック中に発表されたこの取り組みは、古典的なTLS証明書と次世代のMerkle Tree Certificates(MTCs)の両方を発行できる、独立したグローバルに信頼される証明書プロバイダーを確立し、広範なウェブ障害のリスクを防ぎ、「今すぐ収集し、後で復号する」という敵対的なキャンペーンに対抗します。
初日からレガシー・スマートフォン、オペレーティング・システム、パッチ未適用の組み込みハードウェア全体でのデバイス到達を確保するため、Cloudflareは、確立された、公開的に信頼されているルートCAキーマテリアルをGlobalSign(2012年以来ブラウザで信頼されている)から取得する最終契約を締結しました。同時に、CloudflareはGoogle Chrome、Apple、Microsoft、Mozillaの公式ルートプログラムへの参加申請を正式に提出しました。GlobalSignのレガシー・ルートカバレッジと、新しいポスト量子ルートストア申請を組み合わせることで、Cloudflareは即時の後方互換性を確立すると同時に、Chromeが最近発表したQuantum-Resistant Root Programのような、新しいブラウザポリシーの下での地位を確立します。
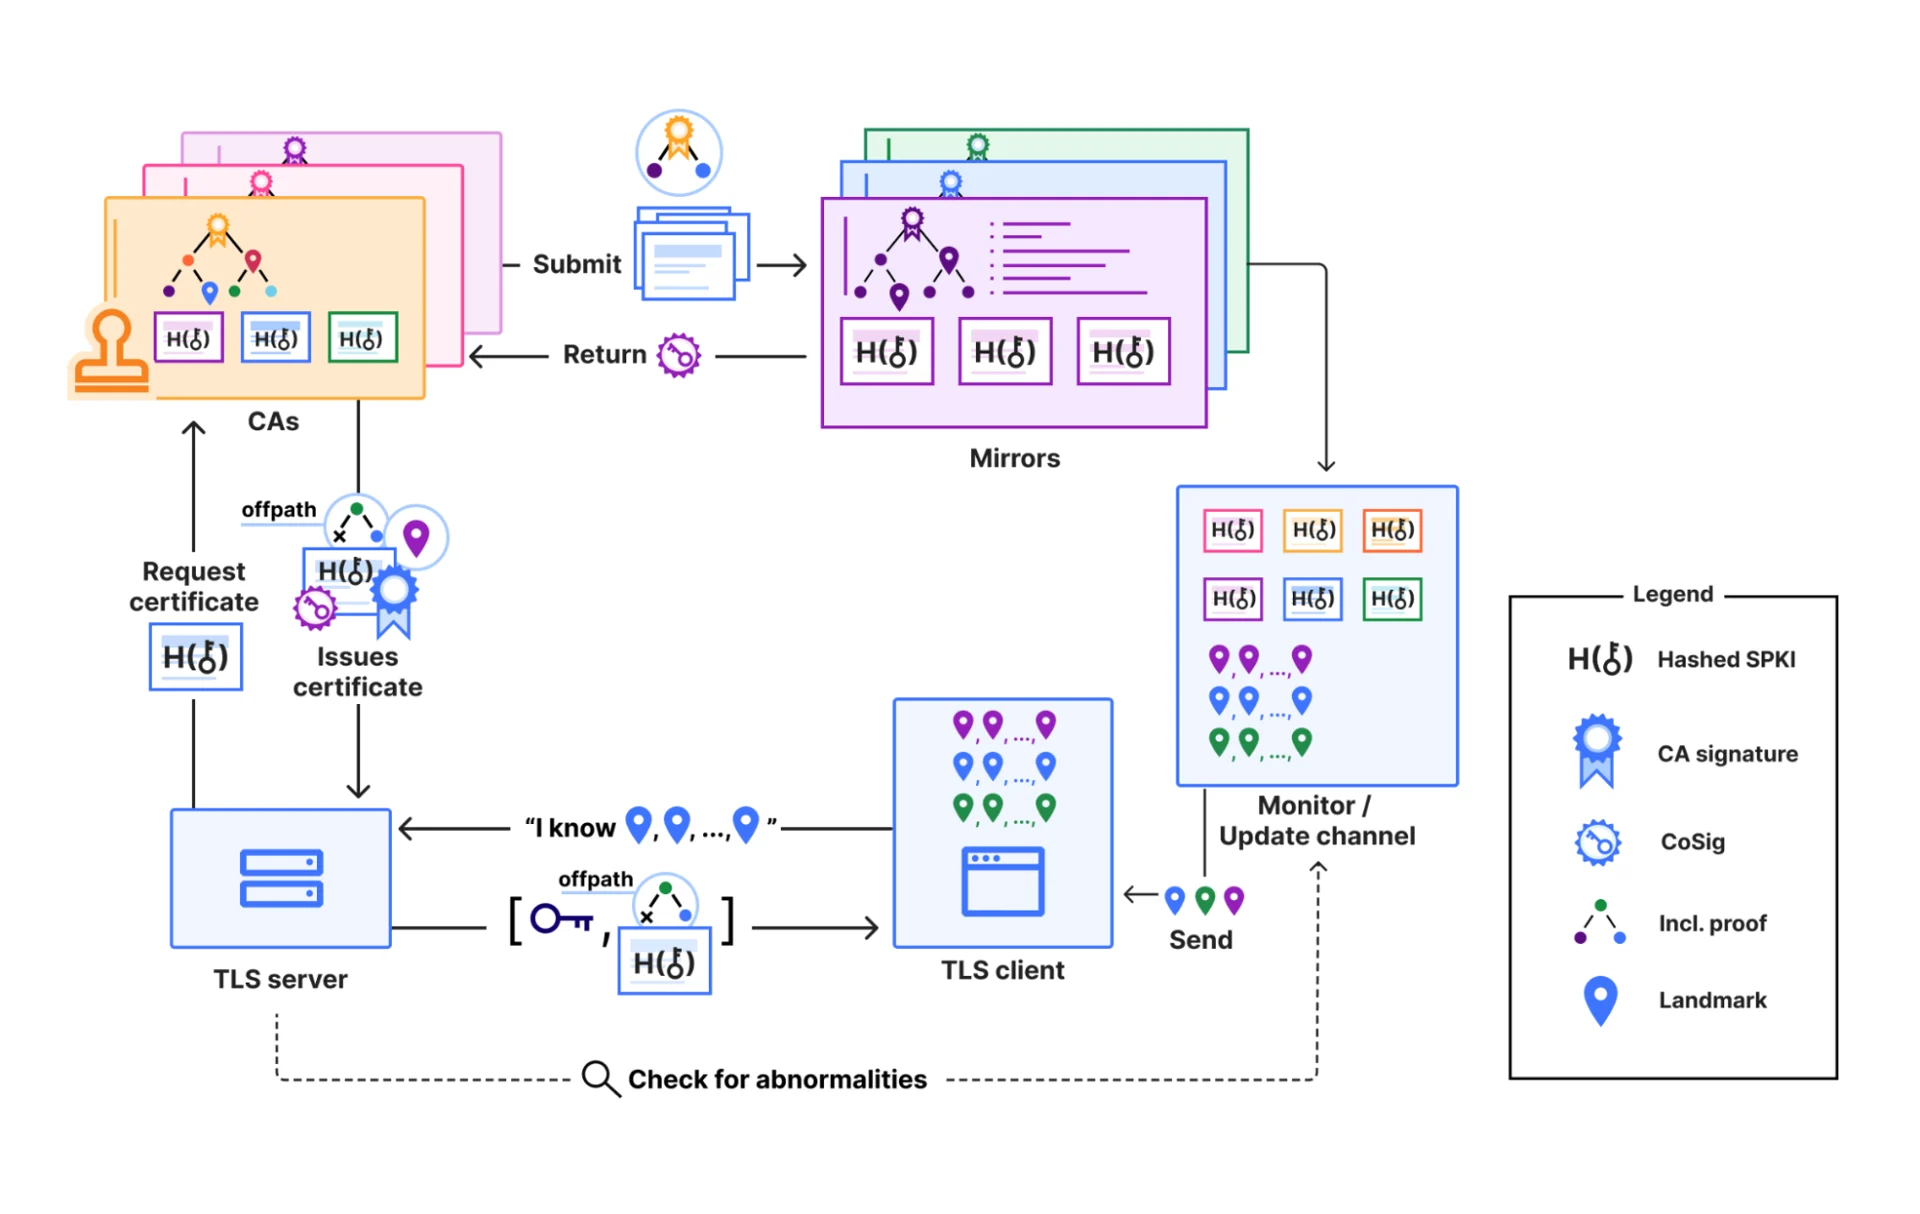
Cloudflareの公開CAのコア構造的イノベーションは、ポスト量子署名スケーリング問題の解決にあります。標準的なポスト量子署名アルゴリズム(ML-DSAまたはSLH-DSAなど)は、古典的なRSAまたはECDSAキーよりも最大40倍大きい署名を生成し、TLSハンドシェイク速度の低下や公開証明書透明性(CT)ログの氾濫を招く可能性のある、大規模なネットワークオーバーヘッドを追加します。Cloudflareは、IETF PLANTSワーキンググループでCloudflareが共同執筆した標準ベースの仕様であるMerkle Tree Certificates(MTCs)を通じて、これを解決します。
ここから先は
1958字